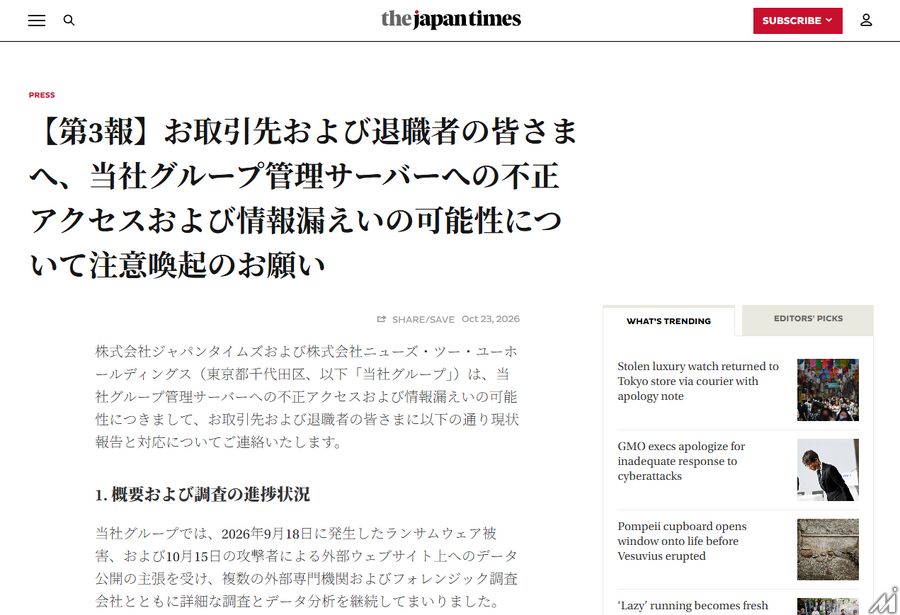
英字新聞のジャパンタイムズと、グループのニューズ・ツー・ユーホールディングスは10月23日、グループが管理していたサーバーへのランサムウェア攻撃について第3報を公表し、2022年8月までに在籍していた従業員や退職者の個人情報に漏えいのおそれがあると明らかにしました。
名前や当時の住所、給与振込口座の情報に加え、一部の対象者ではマイナンバー、パスポート、在留カード、健康保険証の情報も含まれるとしています(ジャパンタイムズ)。
取引先については、2022年8月時点で取引のあった企業名や担当者の名前、当時の住所、振込先口座の情報などが対象です。同社グループは、連絡先が分かっている対象者には23日に個別に連絡しました。口座の明細に不正な引き落としや不審な入出金がないか確認するよう呼びかけ、グループや関係者を装ったメールや電話、郵送物にも注意を促しています。
攻撃を受けたのは、管理部門が2022年8月まで使っていたファイルサーバーです。ジャパンタイムズは10月2日の第1報でグループ会社が管理するサーバーへの不正アクセスを公表しましたが、この時点では情報漏えいの有無や影響範囲は調査中としていました。
16日の第2報では、9月18日にランサムウェアによる攻撃を確認していたことを明らかにしました。10月15日には、攻撃者が窃取したと主張するデータが外部のウェブサイトで公開されたことを確認し、そこに2001年から2022年8月までの人事関連情報と取引先の情報が含まれている可能性があるとしていました。
第3報では、フォレンジック調査の結果、不審なアクセスの痕跡と漏えいのおそれを現時点で完全には排除できないと説明しています。
攻撃者側の動きも報じられています。セキュリティ対策Labは、ランサムウェアグループ「Eclipse」が9月30日にリークサイトへジャパンタイムズを掲載したと伝えました。ただし、これは攻撃者側の主張で、10月4日時点ではデータの公開は確認できなかったとしています(セキュリティ対策Lab)。同社グループの発表は、攻撃者の名前には触れていません。
電子版の「Japan Times Online」をはじめとする各種電子版サービスや購読者データベース、決済システムは独立したインフラで運用しており、今回の件による影響は確認されていないとしています。同社グループは個人情報保護委員会と管轄の警察署に報告しており、外部の専門家の支援を受けて再発防止策を進めるとしています。